字节数全都一致,审计仍失败。
只对照报告文件的实际 SHA-256 与预期行,恢复正确字节,不移除哈希检查。
实操配方
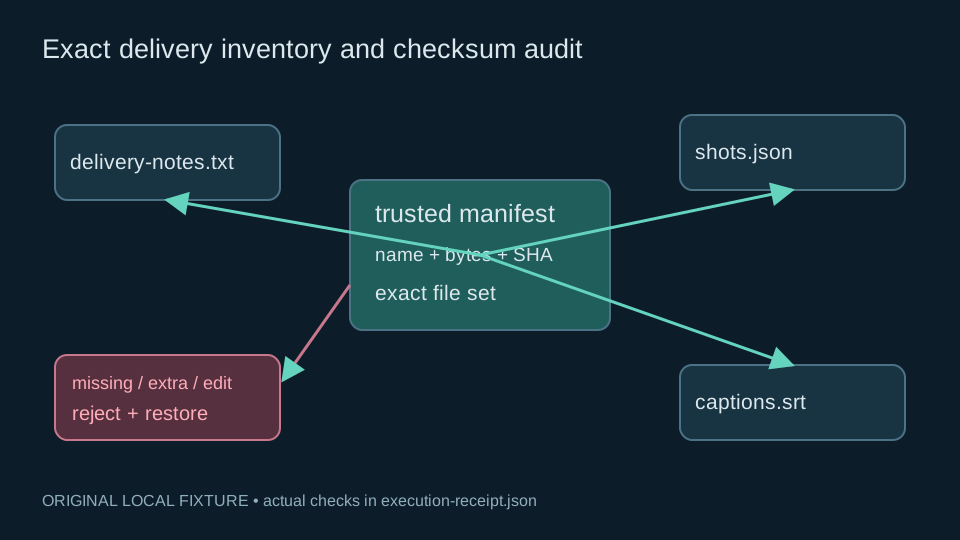
确认收到的文件夹恰含预期本地普通文件,且字节内容一致。校验和只检测相对可信副本的变化,不是作者签名或媒体质量检查。
附实际运行过的本地样例、脚本和回执;不代表已调用视频生成服务。
node run-recipe.mjs --out ./my-run
脚本创建原创小型交付包,记录排序文件名、字节数与 SHA-256。要求文件集合完全相同:多出的文件应成为可复核差异,不能默默忽略。
先验证唯一且安全的 basename,比较预期与实际集合,再用 lstat 在读取内容前拒绝符号链接。本例只审计一层目录,不是任意嵌套压缩包或并发不可信文件系统审计。
逐文件检查大小及 SHA-256。等长变体实际翻转 delivery-notes.txt 的一个字节,证明只看大小不够。SHA-256 证明相对这份预期清单一致,不自动证明清单作者可信。
脚本临时移走文件、添加多余文件、修改字节和替换为符号链接,并在 finally 恢复原文件;另测重复清单路径和 ../outside.txt。恢复后的交付包再次通过,九项检查有回执。
只对照报告文件的实际 SHA-256 与预期行,恢复正确字节,不移除哈希检查。
先决定该文件是否属于交付;只移除误放文件,或明确修改预期清单并重新审查。
只把该条目换为真正的本地普通文件,再记录目标字节并重跑集合与 SHA-256 检查。
把可信清单与实际审计回执一同交付。本检查不解码视频、不证明作者身份,也不能保护一份本身已被替换的清单。